Phần mềm nén WinRAR có 2 lỗ hổng nghiêm trọng, tin tặc có thể cài mã độc


| Đánh sập đường dây giả danh nhân viên y tế bán thực phẩm chức năng... lừa tiền người già Cảnh báo trình trạng giả mạo tổng đài các hãng taxi |
Theo Công an thành phố Hà Nội, 2 lỗ hổng bảo mật vừa được phát hiện trong phần mềm WinRAR (CVE-2025-8088 và CVE-2025-6218) cho phép tin tặc thực thi mã độc từ xa (RCE) và cài cắm phần mềm độc hại ngay khi người dùng mở hoặc giải nén tệp tin nén có chứa mã độc.
Thực trạng trên tiềm ẩn nhiều nguy cơ mất an toàn, an ninh mạng, có thể bị tin tặc lợi dụng để chiếm quyền kiểm soát tên miền, phát tán mã độc, giả mạo thông tin hoặc xâm nhập trái phép vào hệ thống nội bộ của các cơ quan, tổ chức như:
Tên miền cấp hai bị chiếm dụng
Khi tên miền cấp hai vẫn tồn tại trên hệ thống DNS nhưng trỏ tới hạ tầng, dịch vụ đã ngừng hoạt động, tin tặc có thể chiếm quyền kiểm soát và lợi dụng để:
Giả mạo giao diện, dịch vụ của cơ quan, tổ chức nhằm thực hiện các cuộc tấn công lừa đảo (phishing), thu thập thông tin nhạy cảm của người dân. Phát tán phần mềm độc hại, lây nhiễm mã độc đến thiết bị của người dùng.
Gửi thư điện tử (email) giả mạo từ địa chỉ hợp lệ để vượt qua các cơ chế xác thực bảo mật, từ đó xâm nhập sâu hơn vào hệ thống nội bộ, gây rò rỉ dữ liệu hoặc chiếm quyền điều khiển hệ thống.
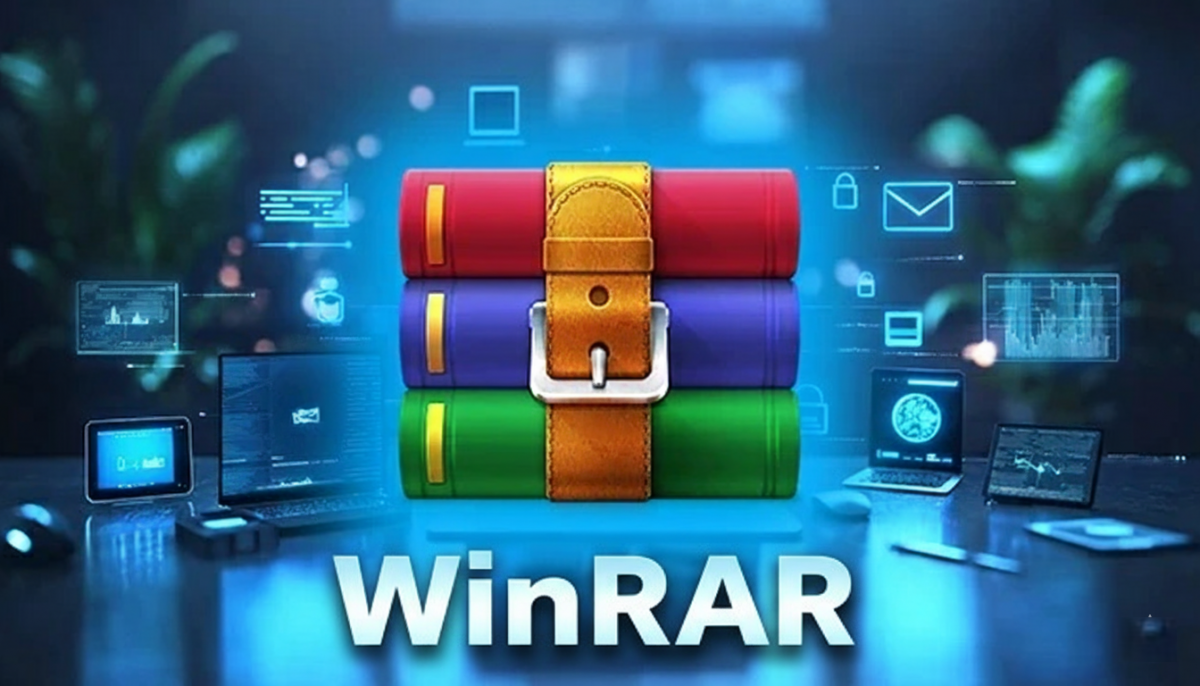 |
| Cơ quan chức năng cảnh báo lỗ hổng nghiêm trọng trên WinRAR. |
Rò rỉ, mất cắp thông tin từ hệ thống cũ
Các máy chủ hoặc dịch vụ cũ không còn được quản trị, giám sát sẽ không được cập nhật bản vá bảo mật. Tin tặc có thể khai thác các lỗ hổng này để chiếm quyền điều khiển, cài cắm mã độc, hoặc dùng làm bàn đạp mở rộng tấn công.
Nguy cơ lớn nhất là rò rỉ tài liệu nội bộ, dữ liệu nhạy cảm hoặc thông tin thuộc danh mục bí mật nhà nước, ảnh hưởng nghiêm trọng đến an toàn thông tin và uy tín của cơ quan, tổ chức.
Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao khuyến cáo các cơ quan, đơn vị chủ quản các hệ thống thông tin: Tăng cường giám sát an ninh mạng, thường xuyên kiểm tra, vá lỗ hổng bảo mật, cập nhật ngay phần mềm phiên bản mới nhất để tránh bị khai thác.
Tuyên truyền, nâng cao nhận thức cho cán bộ, công chức, viên chức, nhân viên... về nguy cơ tấn công mạng liên quan đến tên miền và hệ thống cũ. Thiết lập quy trình quản lý tập trung, đồng bộ nhằm đảm bảo an toàn, an ninh mạng cho toàn bộ hạ tầng công nghệ thông tin đang quản lý, vận hành.
Có thể bạn quan tâm


Nên xem
Kinh tế và văn hóa - cặp trụ cột chiến lược định hình con đường phát triển bền vững của Hà Nội

Hà Nội tiên phong đưa Nghị quyết của Đảng vào cuộc sống: Chuyển từ tư duy đến hành động thực chất

Văn hóa trở thành nền tảng vững chắc và trụ cột của phát triển đất nước
Hà Nội kiến tạo động lực phát triển mới: Đổi mới tư duy và cân bằng giá trị phát triển

Hà Nội chủ động, gương mẫu đưa Nghị quyết 79, 80 vào cuộc sống

Phường Tây Hồ gặp mặt ứng cử viên đại biểu HĐND, nhiệm kỳ 2026-2031
Phát huy sức mạnh kinh tế - văn hóa để kiến tạo Thủ đô bền vững
Tin khác
Mô hình thành phố thông minh: Đón đầu công nghệ để Hà Nội vươn tầm khu vực
Chuyển đổi số 25/02/2026 14:42

Bộ Khoa học và Công nghệ dâng hương đầu xuân, khởi động năm mới
Chuyển đổi số 17/02/2026 22:03

Kỳ 2: Kinh tế số - động lực tăng trưởng mới của Thủ đô
Kinh tế 16/02/2026 07:48
Kỳ 1: Chính quyền số - từ phục vụ hành chính đến quản trị thông minh
Kinh tế 15/02/2026 07:22

Tôn vinh các giả, tác phẩm đoạt Giải thưởng báo chí về khoa học công nghệ
Chuyển đổi số 06/02/2026 16:57

Xã Đại Thanh: Xây dựng “bộ não số” để giải quyết điểm nghẽn dân sinh
Chuyển đổi số 03/02/2026 13:18

Xử lý phạt nguội qua iHanoi: Ở nhà nộp phạt, không còn cảnh xếp hàng
Chuyển đổi số 07/01/2026 18:41
Minh Châu thí điểm Bàn làm việc số HanoiWork: Kênh trao đổi công vụ an toàn
Chuyển đổi số 07/01/2026 14:31

Hơn 650 tài xế tại Hà Nội bị camera AI ghi hình vi phạm trong 4 ngày nghỉ Tết Dương lịch
Chuyển đổi số 04/01/2026 22:13

Người dân cần chủ động tra cứu vi phạm khi làm thủ tục cấp đổi Giấy phép lái xe
Chuyển đổi số 25/12/2025 11:58